服务端定义任务
封闭参数 Schema、固定命令参数与执行配置。从训练、数据清洗模板开始实践。
 CubeSandboxAGENT ADAPTER
保留你熟悉的代码 Agent。通过统一的策略入口连接隔离的 MicroVM,让任务有授权、执行有边界、结果可审计。
任务级权限 · 独立审批 · 脱敏审计 · 签名回执。这里的可信指受控执行,不是硬件 TEE。
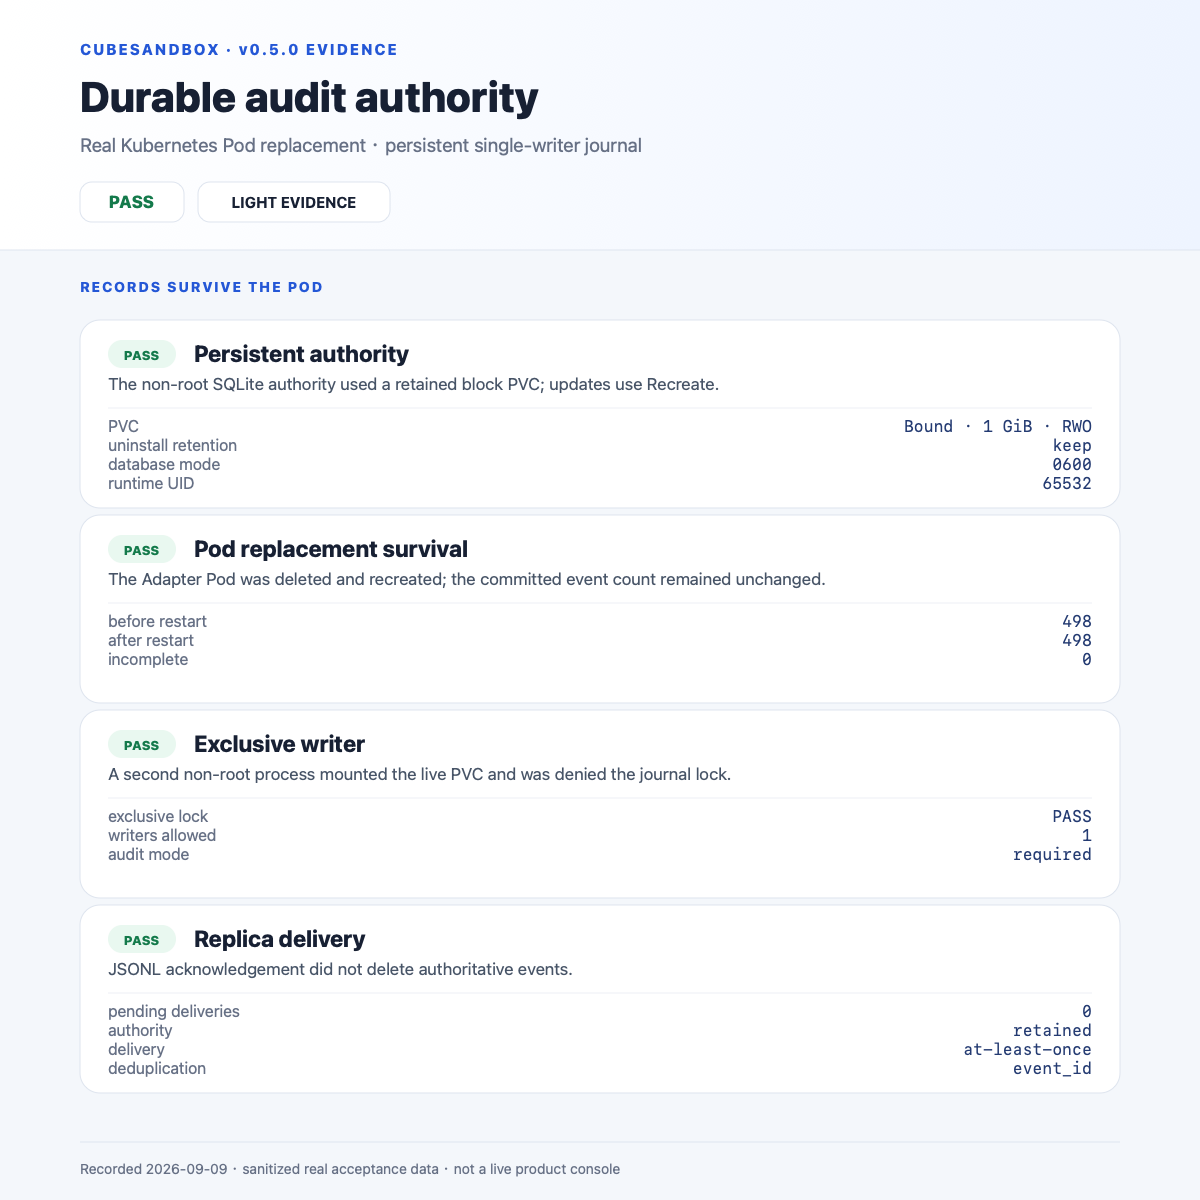
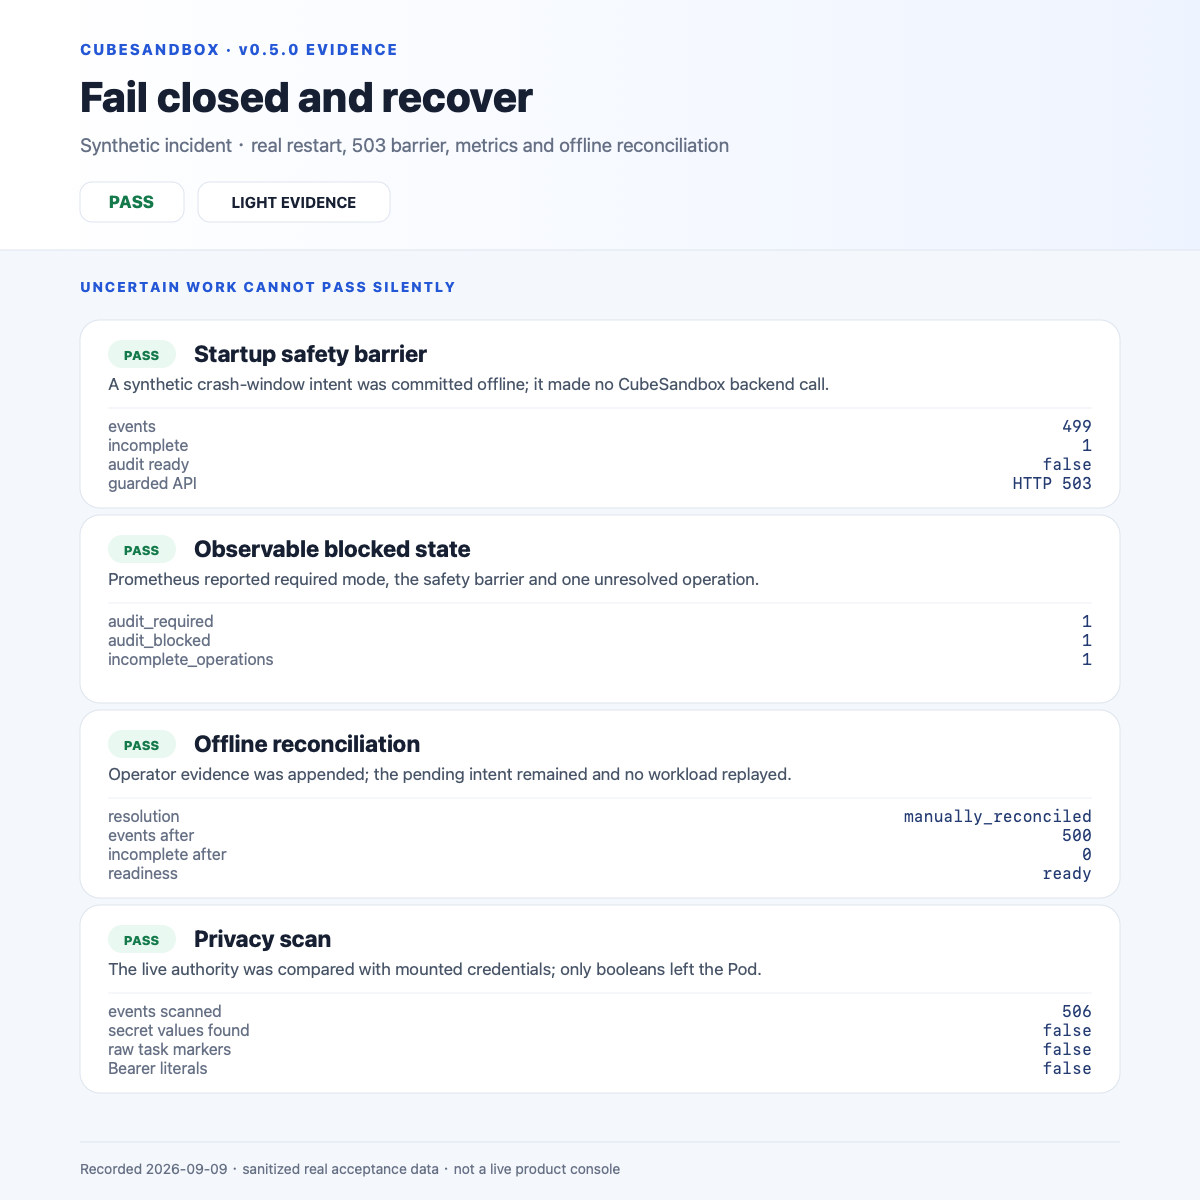
v0.5.0 默认启用故障闭锁持久化审计:单写入者、持久化本地盘/块存储,崩溃窗口结果不确定时由管理员核对。
开源 · Docker / Kubernetes · Adapter 无需模型 API Key
¹ 2026 年 9 月 12 日基于 CubeSandbox v0.7.1 的功能验收,另有单独记录的 Claude 与 OpenCode 实测;非实时状态,也非生产安全认证。
将控制落实到执行路径
资源留在生产侧,为本地 Agent 提供受约束的任务入口,而不是无限制的生产环境访问权。
封闭参数 Schema、固定命令参数与执行配置。从训练、数据清洗模板开始实践。
操作权限限制 Agent 能做什么;需要审批的任务由独立审批身份授权。
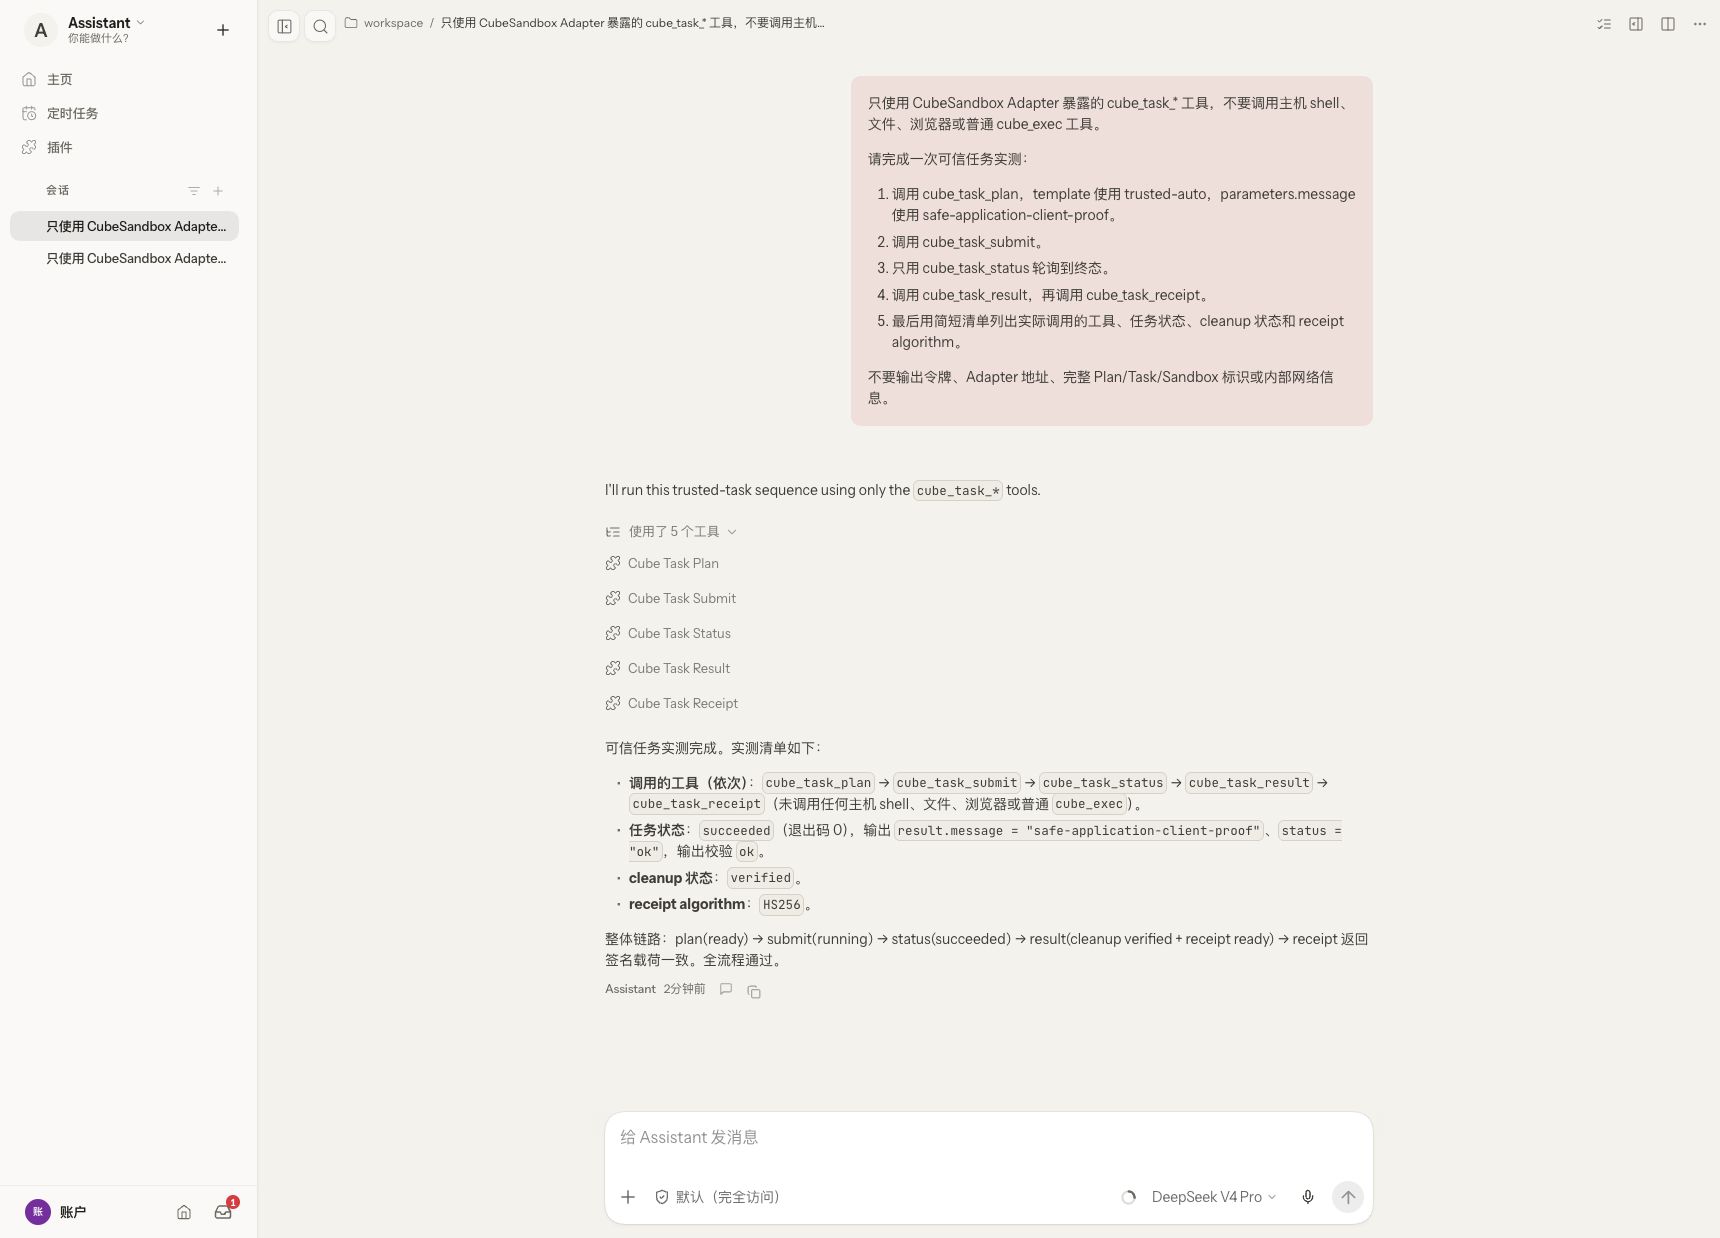
输出白名单、清理状态与 HS256 签名执行回执,帮助检查任务产物和执行结果。
可信,要有可核查的依据
本地代码 Agent 留在办公网,生产资源通过受控入口访问。运维方定义允许的任务,独立审批人授权需审批的计划,执行结果附带清理与完整性证据。
仅任务身份不具备原始 exec、文件或作业接口权限;封闭 Schema 拒绝模板约定外的参数。
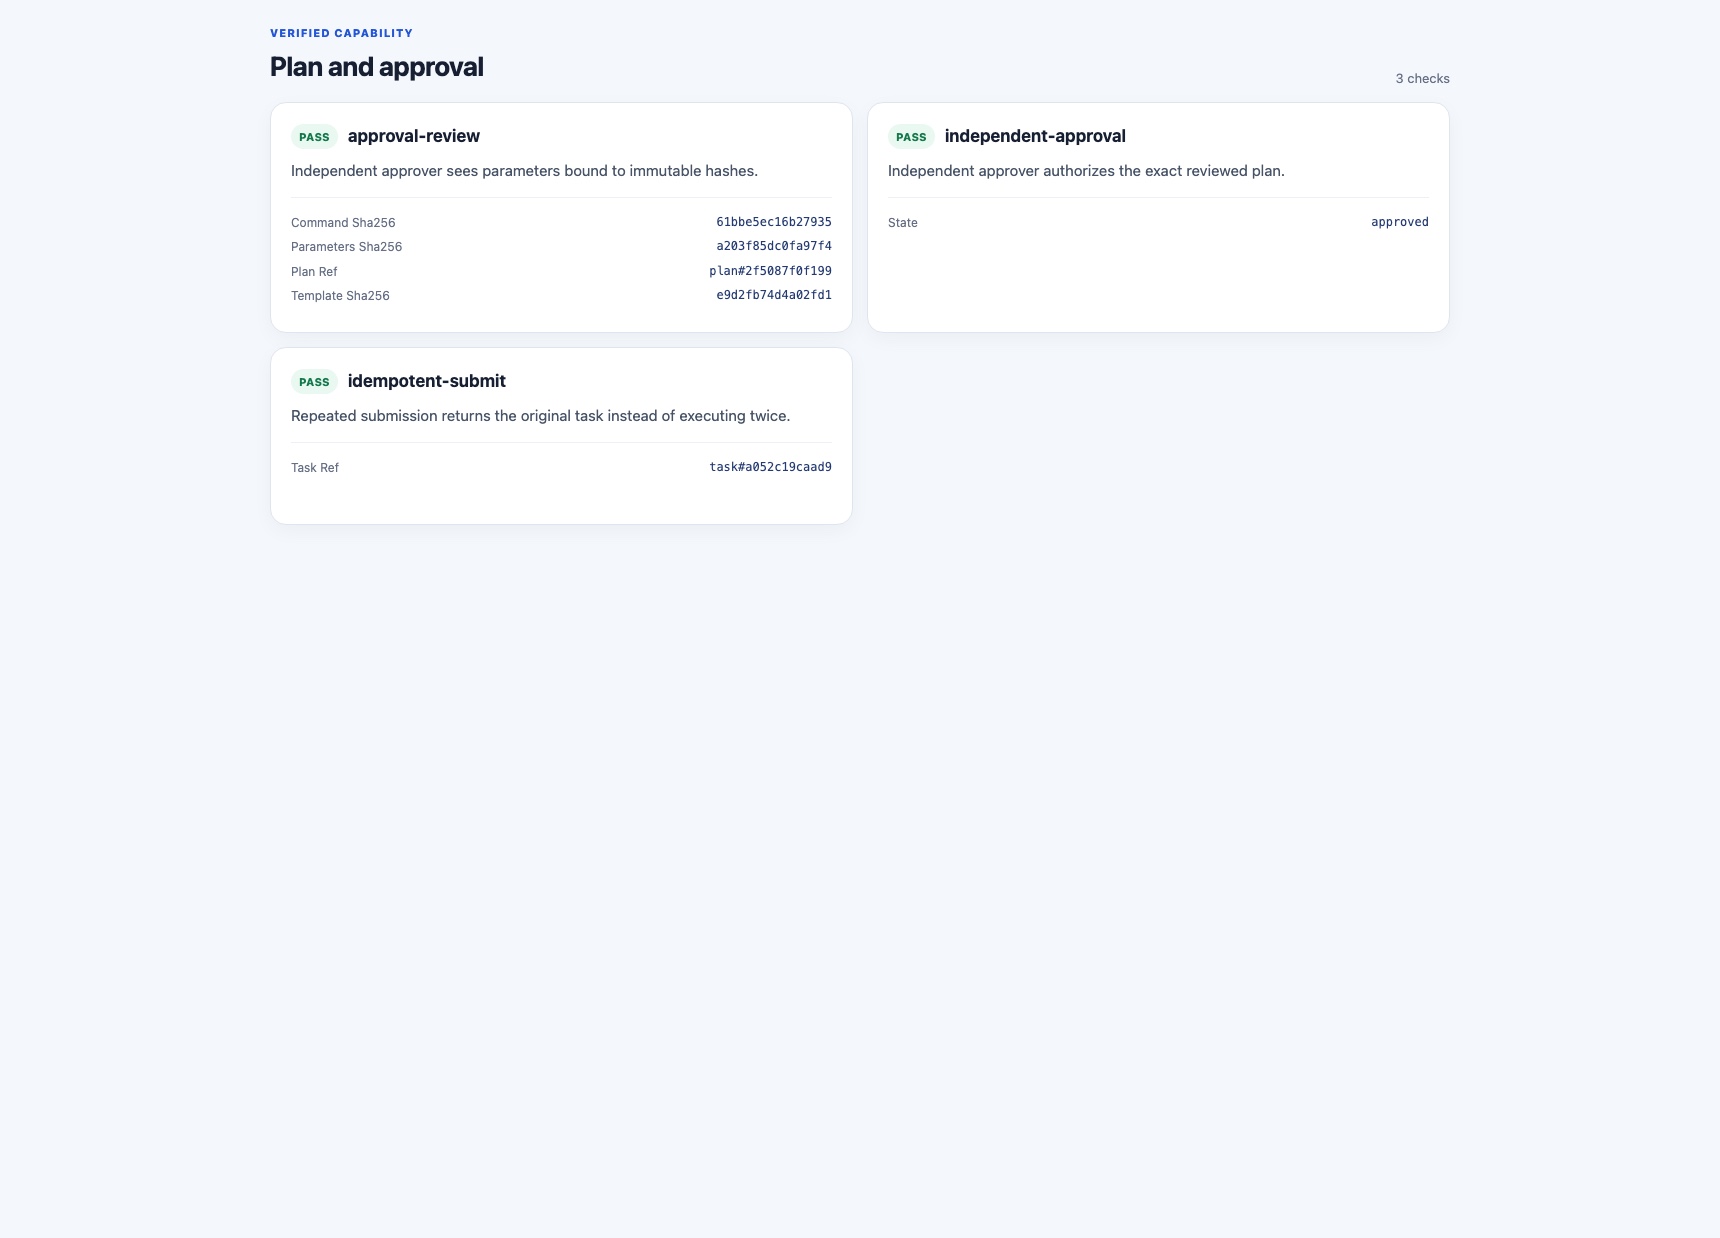
需要审批的计划以摘要绑定参数与命令;请求人不能审批自己的计划。
脱敏事件关联操作与结果;签名回执承载执行和清理证据,审计不记录任务原始内容。
证据来源:审批、执行、回执、阻断与后端专项图由 9 月 12 日 CubeSandbox v0.7.1 MicroVM 实测结果生成;持久审计图来自 9 月 9 日 v0.5.0 Kubernetes 验收。小字可打开原图查看。
图中验证计划摘要绑定、独立审批与幂等提交;重复提交返回同一任务,不重复执行。
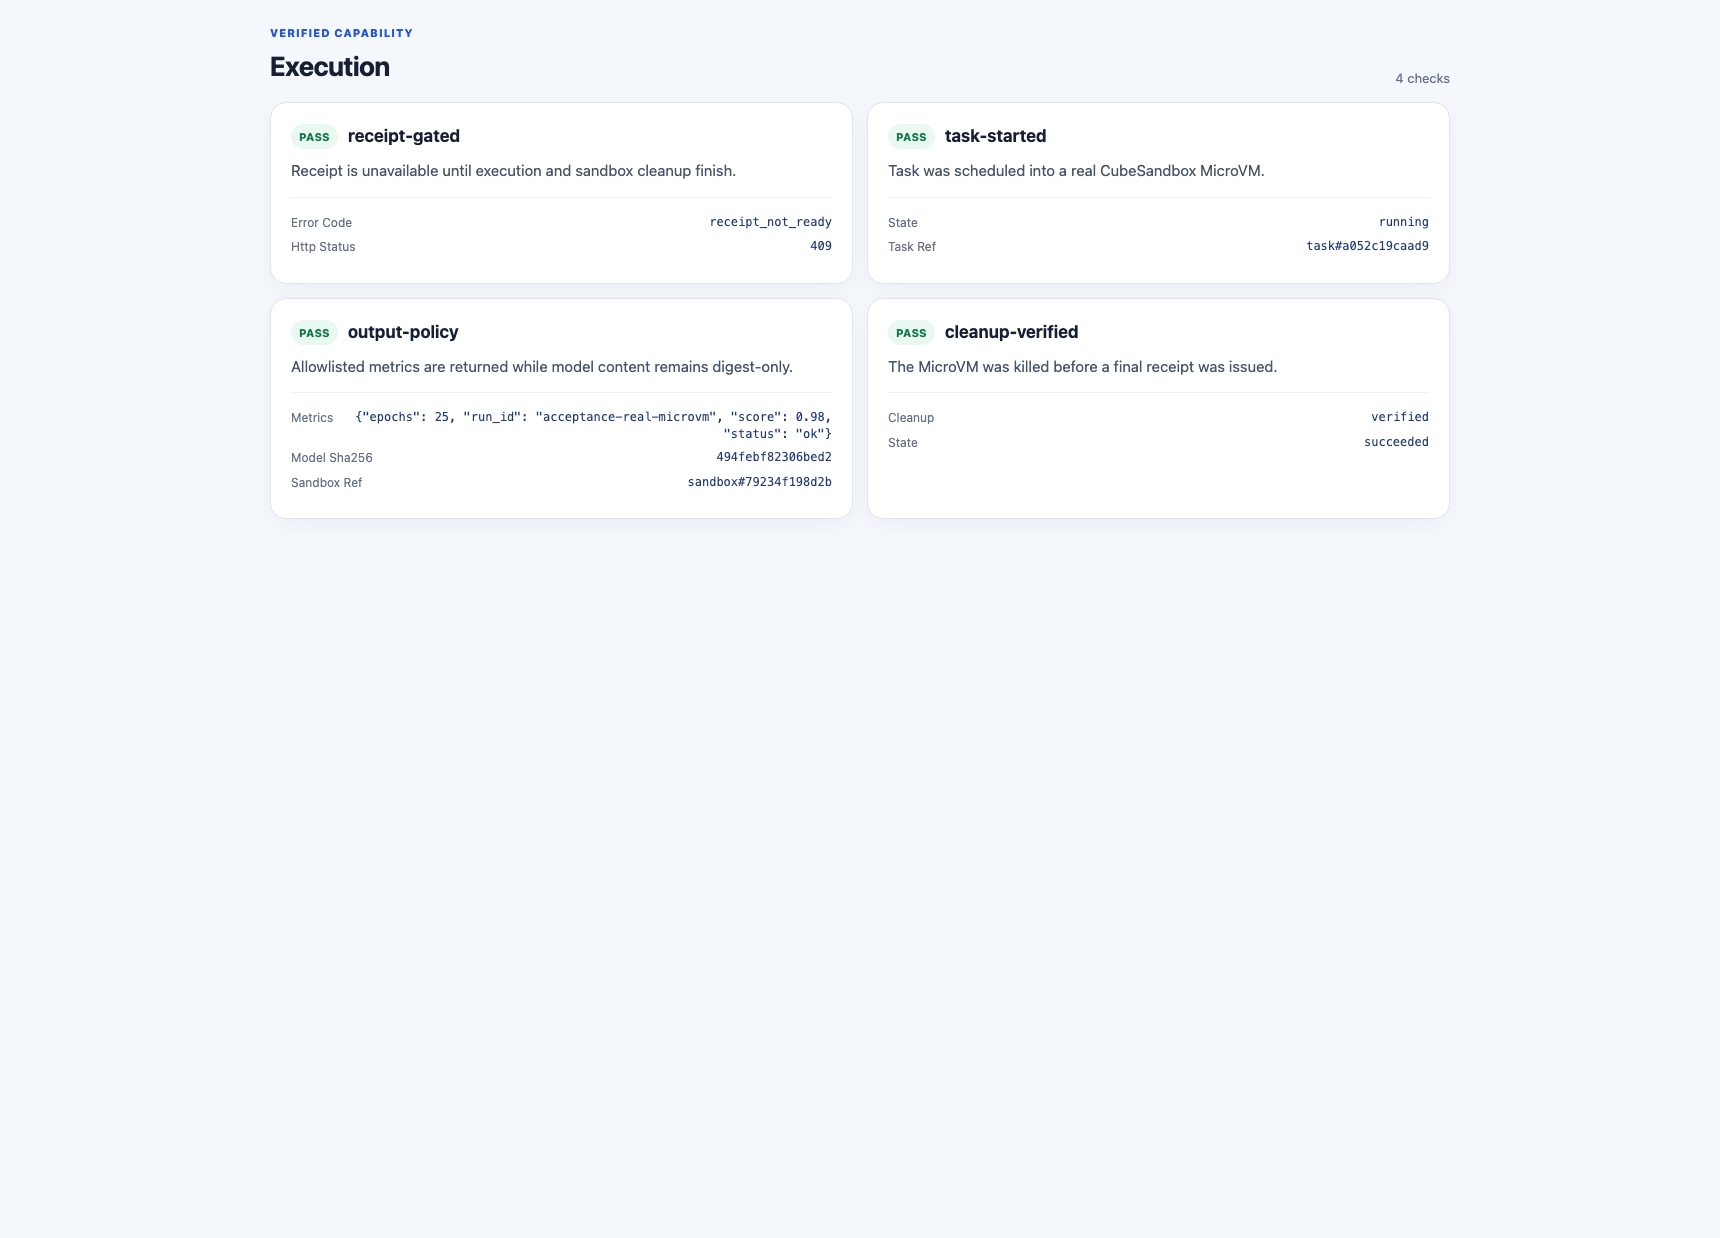
白名单指标允许返回,模型内容仅返回摘要;图中验证 MicroVM 已清理后才提供最终回执。
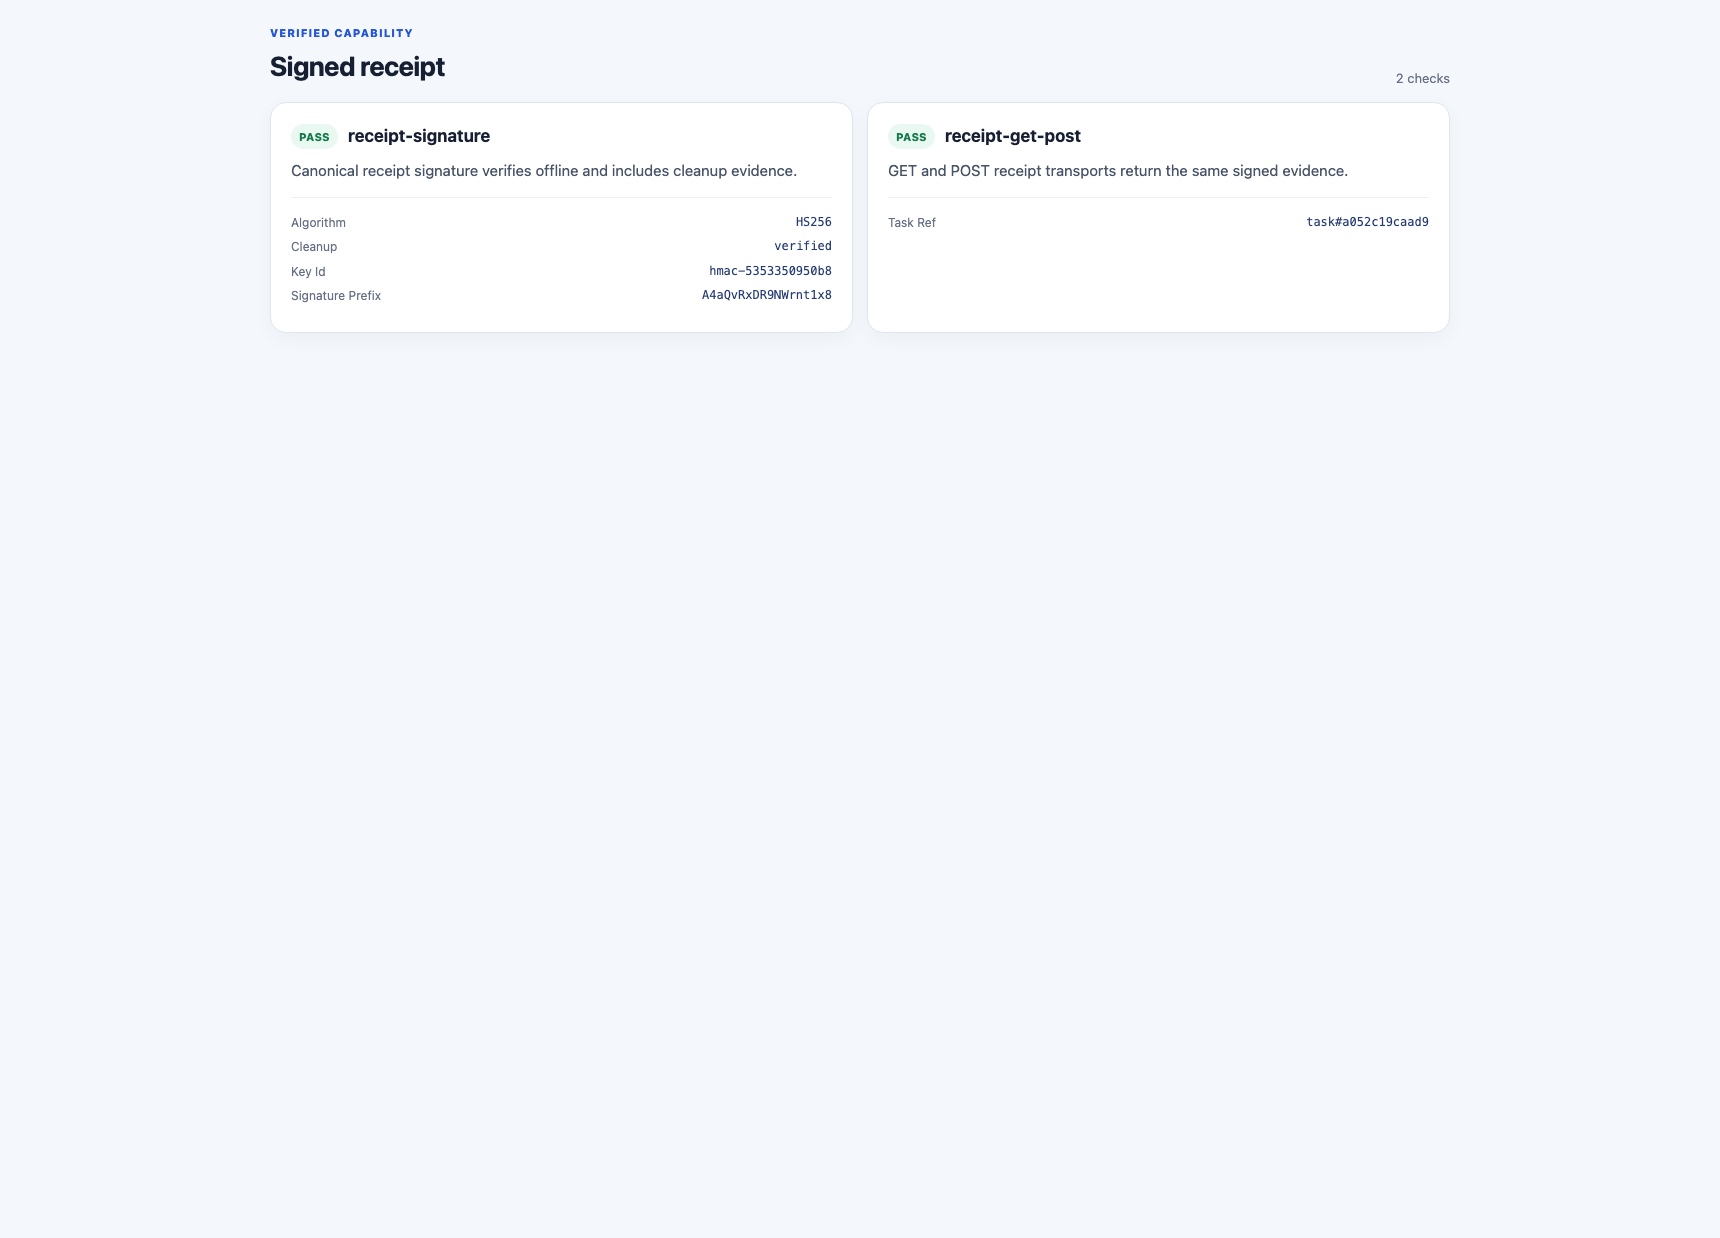
HS256 回执可离线验证,并包含清理证据;GET 与 POST 返回一致证据。验证依赖共享密钥,不是公钥远程证明或不可否认性保证。
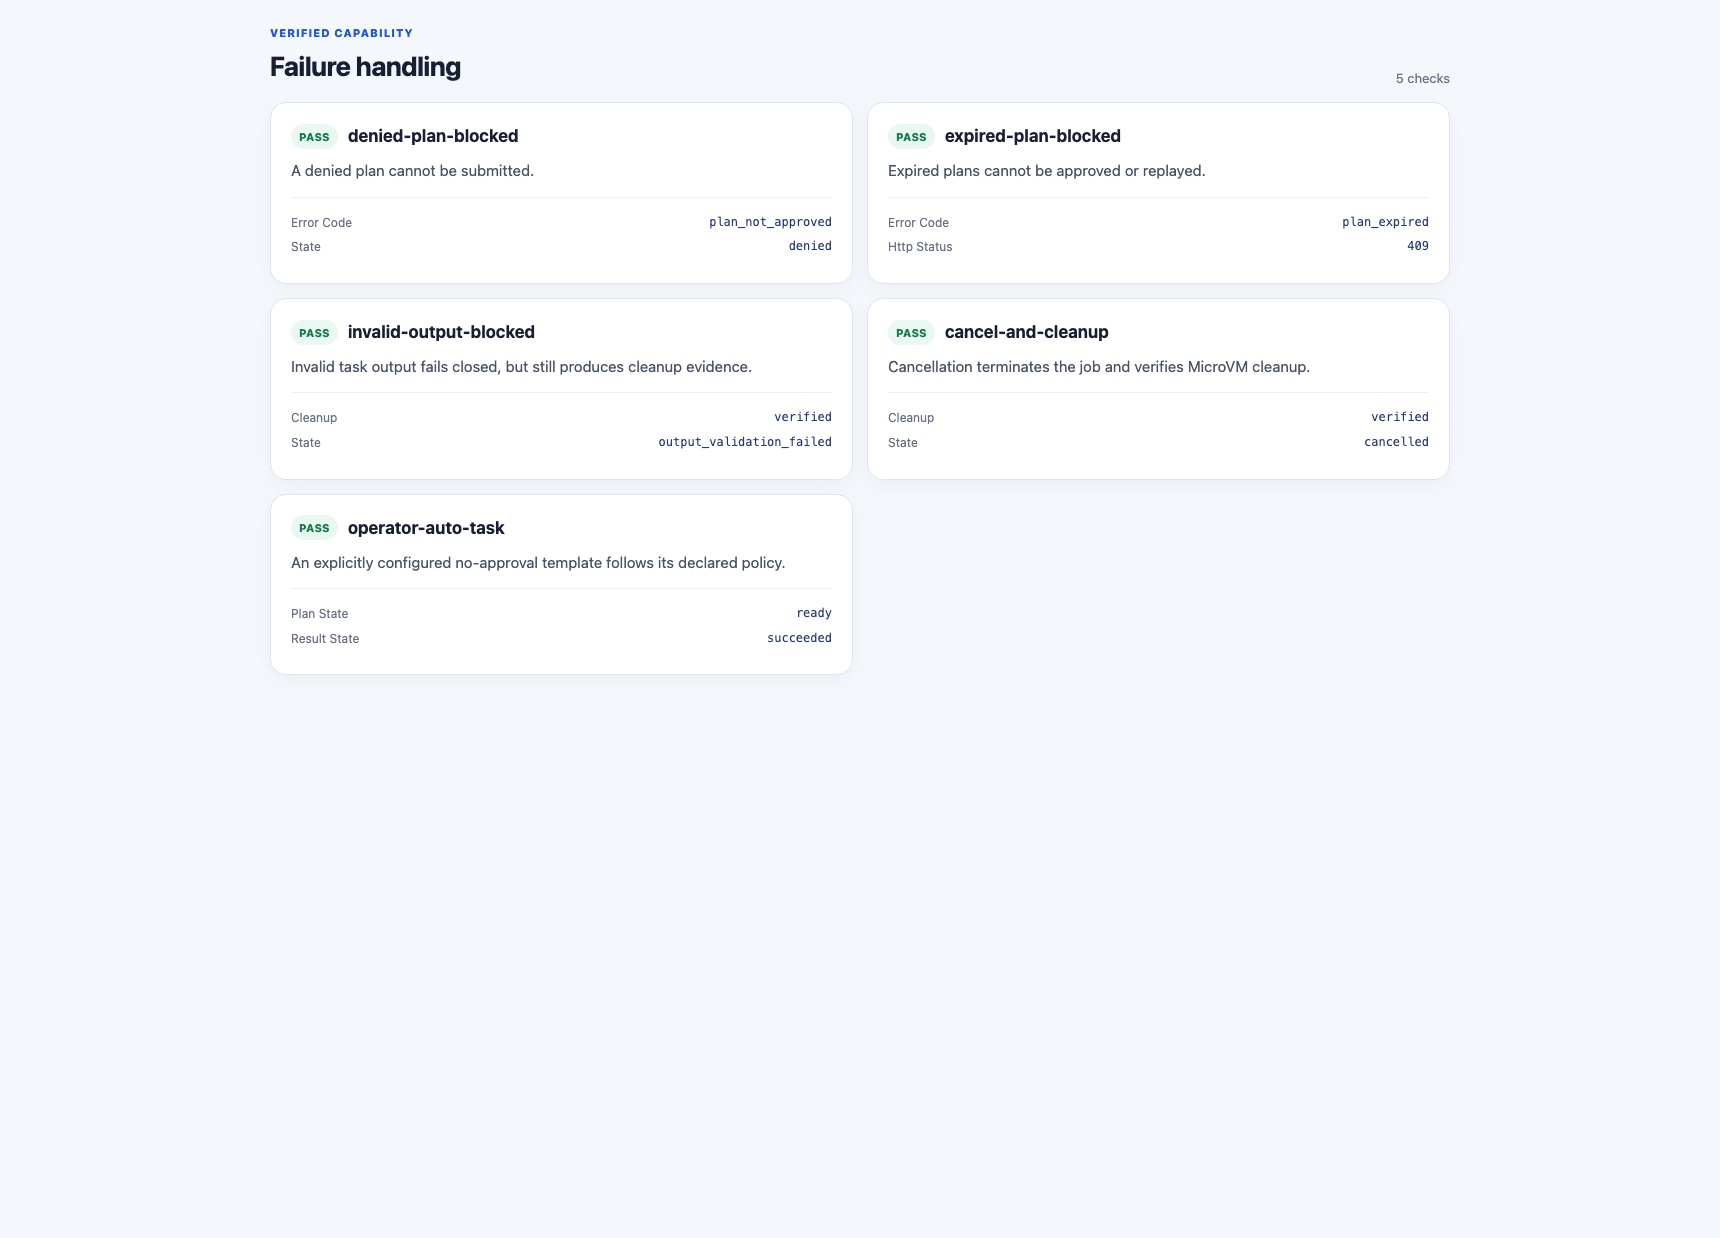
图中覆盖已拒绝计划、已过期计划、非法输出、取消与清理;免审批执行仅适用于运维方明确配置为该策略的模板。
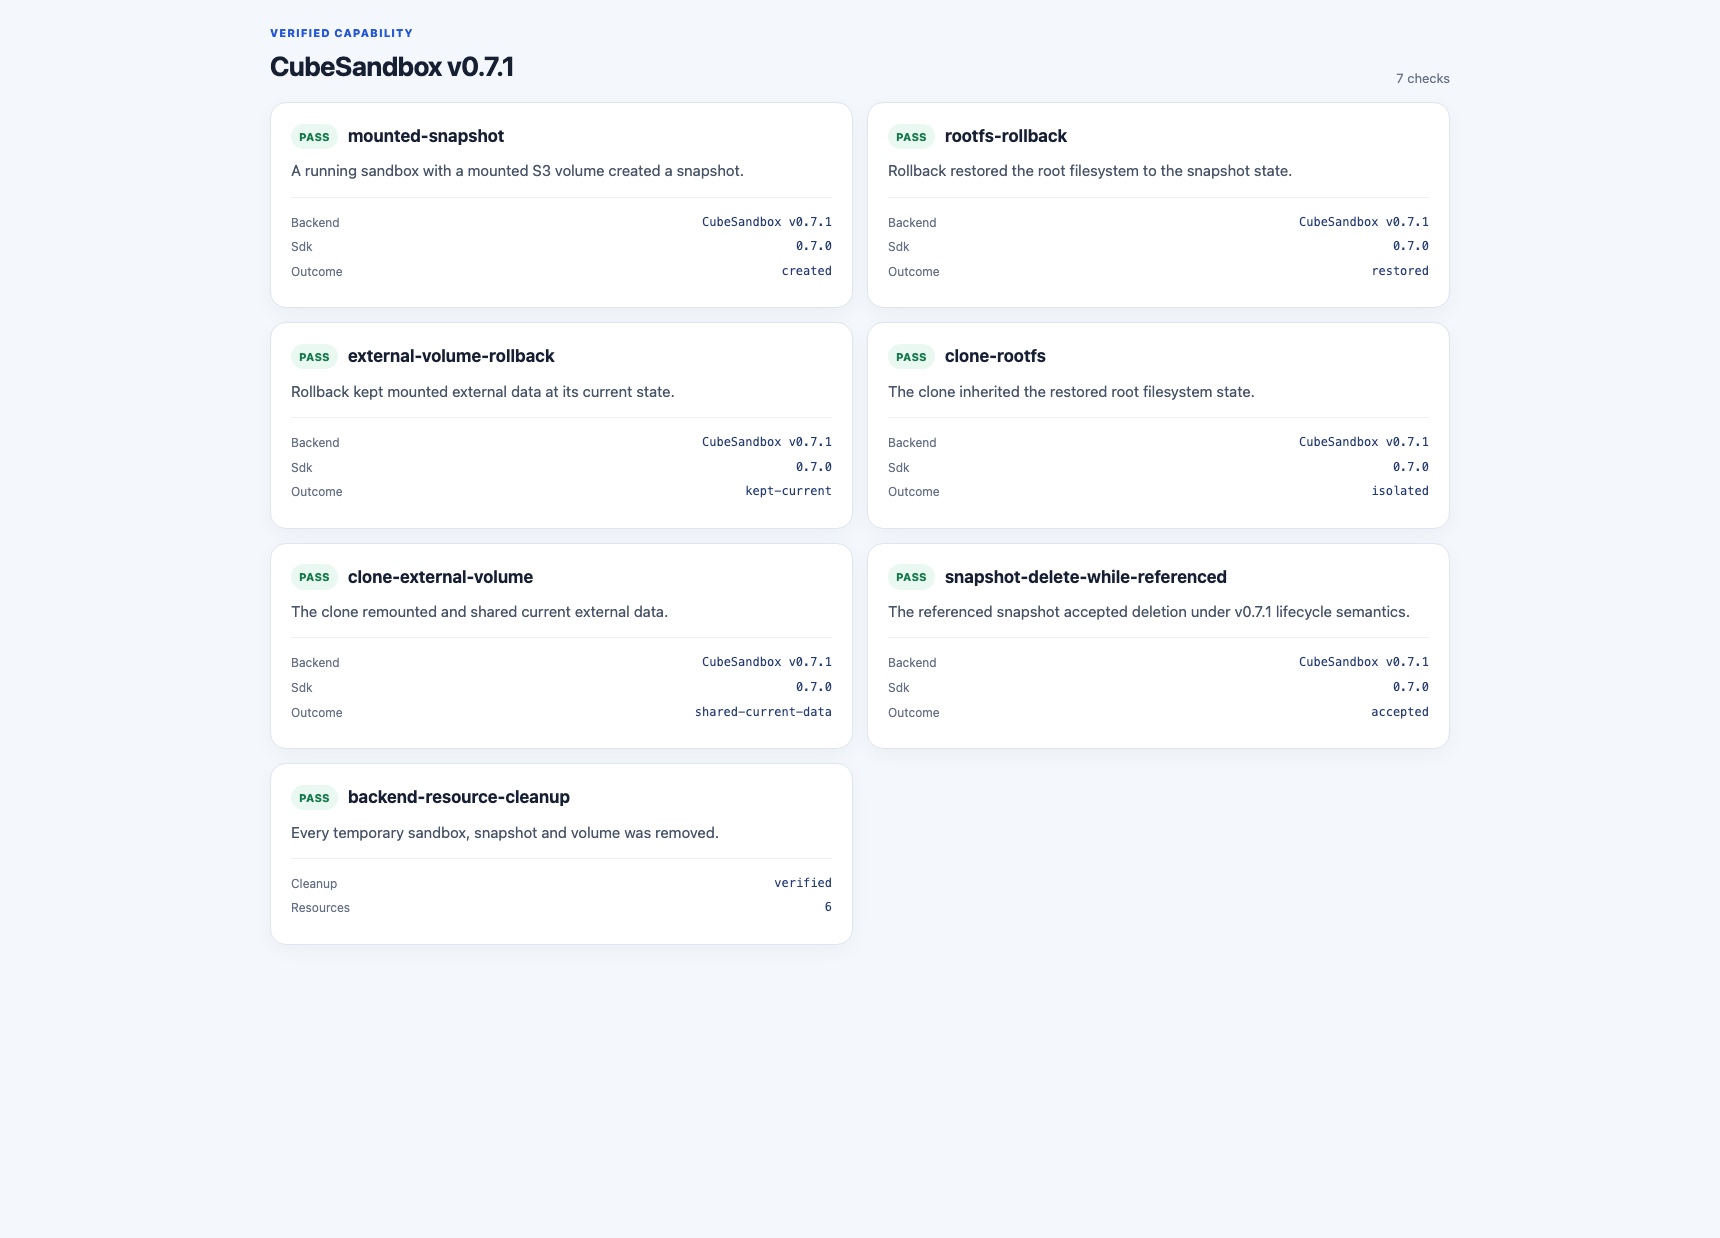
v0.7.1 实测中,rootfs 回到快照状态,挂载 S3 数据保持最新;随后验证克隆与重新挂载、引用中快照删除,以及全部临时资源清理。
从单机开始,按需扩展
前置条件:可访问的 CubeSandbox 后端与 READY 沙箱模板。Adapter 不会安装 CubeSandbox 或 Agent 应用。
在工作站或单台服务器运行。使用已发布的多架构镜像,无需 Kubernetes。
docker pull ghcr.io/aik8s/cubesandbox-agent-adapter:v0.5.0复用已有集群,获得声明式配置、健康检查、Secret 与策略集成。Kubernetes 是运维方式的选择。
开始之前
不等同。这里指受策略控制、隔离且可审计的执行环境。HS256 回执提供共享密钥完整性校验,不是硬件远程证明。本项目是面向生产场景的参考实现,仍需针对具体环境加固。
可以。Adapter 可以直接运行或通过 Docker Compose 部署,连接可访问的 CubeAPI 和 CubeProxy。CubeSandbox 后端本身也可以采用其支持的裸机部署方式。
不是。示例使用合成数据和无额外依赖的任务,演示执行约束与流程。实际训练需要自行准备镜像、依赖、数据访问、计算资源和策略。